2. 平台对象和边界
完整版章节。内容按 2026.10 主线代码与运行环境界面核对;具体入口以当前许可、账号权限和交付环境为准。
本章内容:本章面向租户管理员、安全管理员与平台管理员,说明平台上有哪几类配置对象、它们如何彼此关联、一次调用会依次经过哪些对象;同时说明租户管理后台与平台管理后台各管哪些事、租户之间如何隔离,以及许可模块如何决定功能可用。读完本章,管理员能判断一项需求该在哪个菜单配置、由谁负责、会影响哪些调用,也能解释「为什么我看不到某个菜单」。
2.1 对象关系总览
平台的对象可以按「一次调用的路径」串起来理解:
上游厂商 / 本地推理服务
   │  请求地址 + 账号密钥(由平台托管)
   ▼
模型供应商 ──启用──▶ 上游(供应商侧的具体模型)
   │
   ▼  一个或多个上游提供一个模型(调用名)
模型 ──加入──▶ 模型分组 ──设置──▶ 可用范围(所有用户 / 部门 / 职能组 / 成员 / 工作空间)、配额
   │
   ▼  范围内成员在模型广场创建
API 密钥(绑定一个模型分组,挂靠一个客户端)
   │
   ▼  携带密钥经统一入口发起调用
网关:认证 → 流量规则(路由、拒绝、限额、内容检测)→ 在模型的上游之间分发
   │
   ▼
请求记录(发起人、凭据、模型、Token、耗时、命中规则)
MCP 服务等能力接入对象走同一条网关路径:调用方使用各自的访问凭据,网关同样完成认证、按流量规则处理,并记录调用。区别只在于上游是工具服务而不是模型。
几条需要记住的关系:
- 一把 API 密钥只绑定一个模型分组。密钥能调哪些模型,由该分组包含的模型决定;能不能调,由持有人是否仍在分组的可用范围内决定。所以「授权」有两个动作:把模型放进分组,把人放进分组的可用范围。
- 分组只管授权与额度,不决定去向。调用去往模型的哪个上游由流量规则决定;没有规则接管时,在该模型的全部启用上游之间分发。
- 上游凭据只存在于模型供应商中。调用方持有的是平台签发的 API 密钥,转发时由网关换成平台托管的上游凭据,调用方全程不接触上游密钥。
- 流量规则作用于调用,不属于某个模型或分组。规则按条件(调用方、具体能力、调用类型、MCP 方法、工具名等)匹配经过网关的请求,按顺序评估;规则里写的是条件与动作,不改变对象本身的配置。
- 角色与可用范围解决的是两类问题。角色决定一个人能进哪些管理页面;可用范围决定一个人或一个部门能用哪些模型分组、哪些工具。两者可以叠加,但不能互相替代。
2.2 模型接入对象
| 对象 | 是什么 | 入口 | 配置要点 |
|---|---|---|---|
| :-- | :-- | :-- | :-- |
| 模型供应商 | 平台连接一个上游来源的方式,保存请求地址、请求格式与账号密钥 | 管理后台 › 模型 › 模型供应商 | 先通过连接测试再被引用;一个供应商可维护多个账号 |
| 上游 | 供应商侧的一个具体模型,带定价、能力、部署位置与敏感信息准入等事实 | 模型供应商详情 › 模型与价格 | 启用的上游必须属于一个模型 |
| 模型 | 调用方请求时使用的调用名,由一个或多个上游提供 | 管理后台 › 模型 › 模型 | 调用名租户内唯一、创建后不可修改;调用在上游之间如何分发由流量规则决定 |
| 模型分组 | 一组模型的集合,是授权、配额、专属价与 API 密钥的单位 | 管理后台 › 组织与权限 › 模型分组 | 按用途命名;分组顺序即计量优先级 |
| 可用范围 | 分组的授权对象与有效期 | 模型分组详情 › 可用范围与配额 | 未设置可用范围的分组任何人都不能使用 |
| API 密钥 | 调用模型的凭据,绑定一个分组与一个客户端 | 成员:模型广场 › 获取 API 密钥;管理员:模型分组 › API 密钥管理 | 一人一应用一把;管理员可检索、禁用 |
| 客户端 | 密钥挂靠的调用来源,用于在用量与请求记录中区分来源 | 创建密钥时选择或新建 | 一个客户端可以挂多把密钥 |
上表的七个对象是首次配置时绕不开的最小集合,第 4 章至第 9 章分别展开。
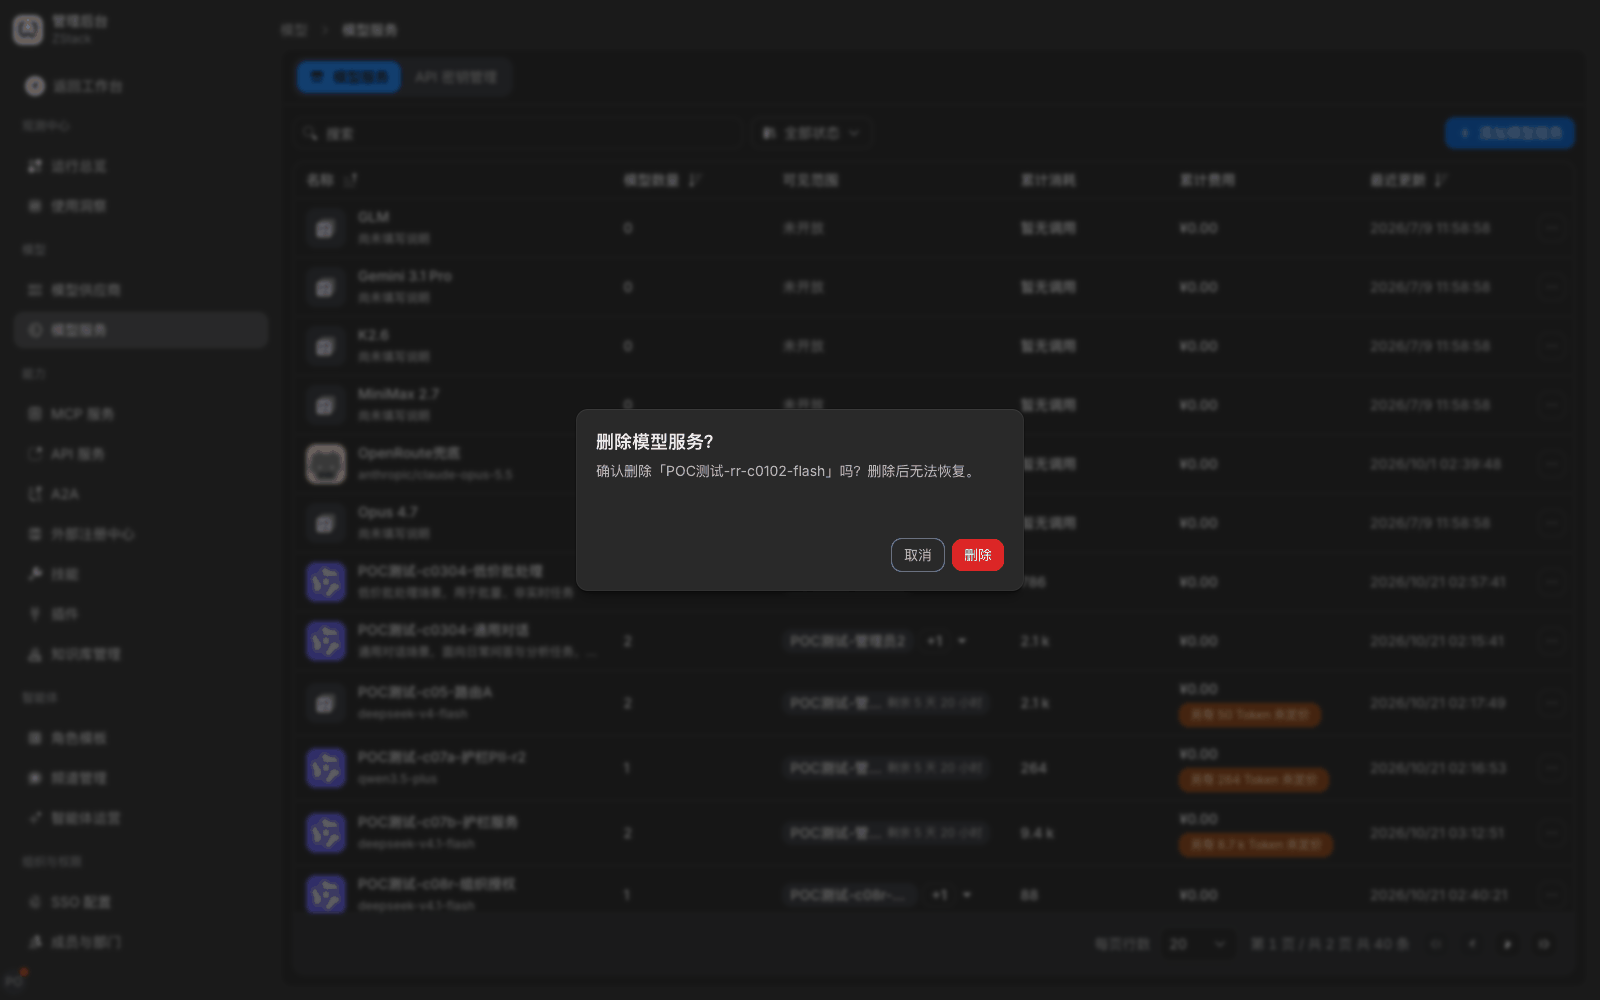
删除对象时的引用关系:模型供应商、模型、模型分组和流量规则之间存在引用。删除模型时,仍有启用的上游或仍在分组中会被阻止(第 6.5 节);删除模型分组时会检查引用后再确认,确认后不可撤销;被流量规则引用的上游不允许直接停用或删除,需要先在规则中去掉引用。删除模型供应商时,平台会一并删除它名下的全部上游,其所属的模型保留,但没有上游的模型无法再调用。确认框会列出受影响的模型(标明「删除后没有上游」或「仍有其他上游」),以及会阻止删除的引用:被流量规则引用的上游、仍作为某个默认模型用途唯一上游的模型(如内容判断模型),需要先在规则或全局设置中处理。删除前请先确认没有仍在使用的密钥挂在上面。
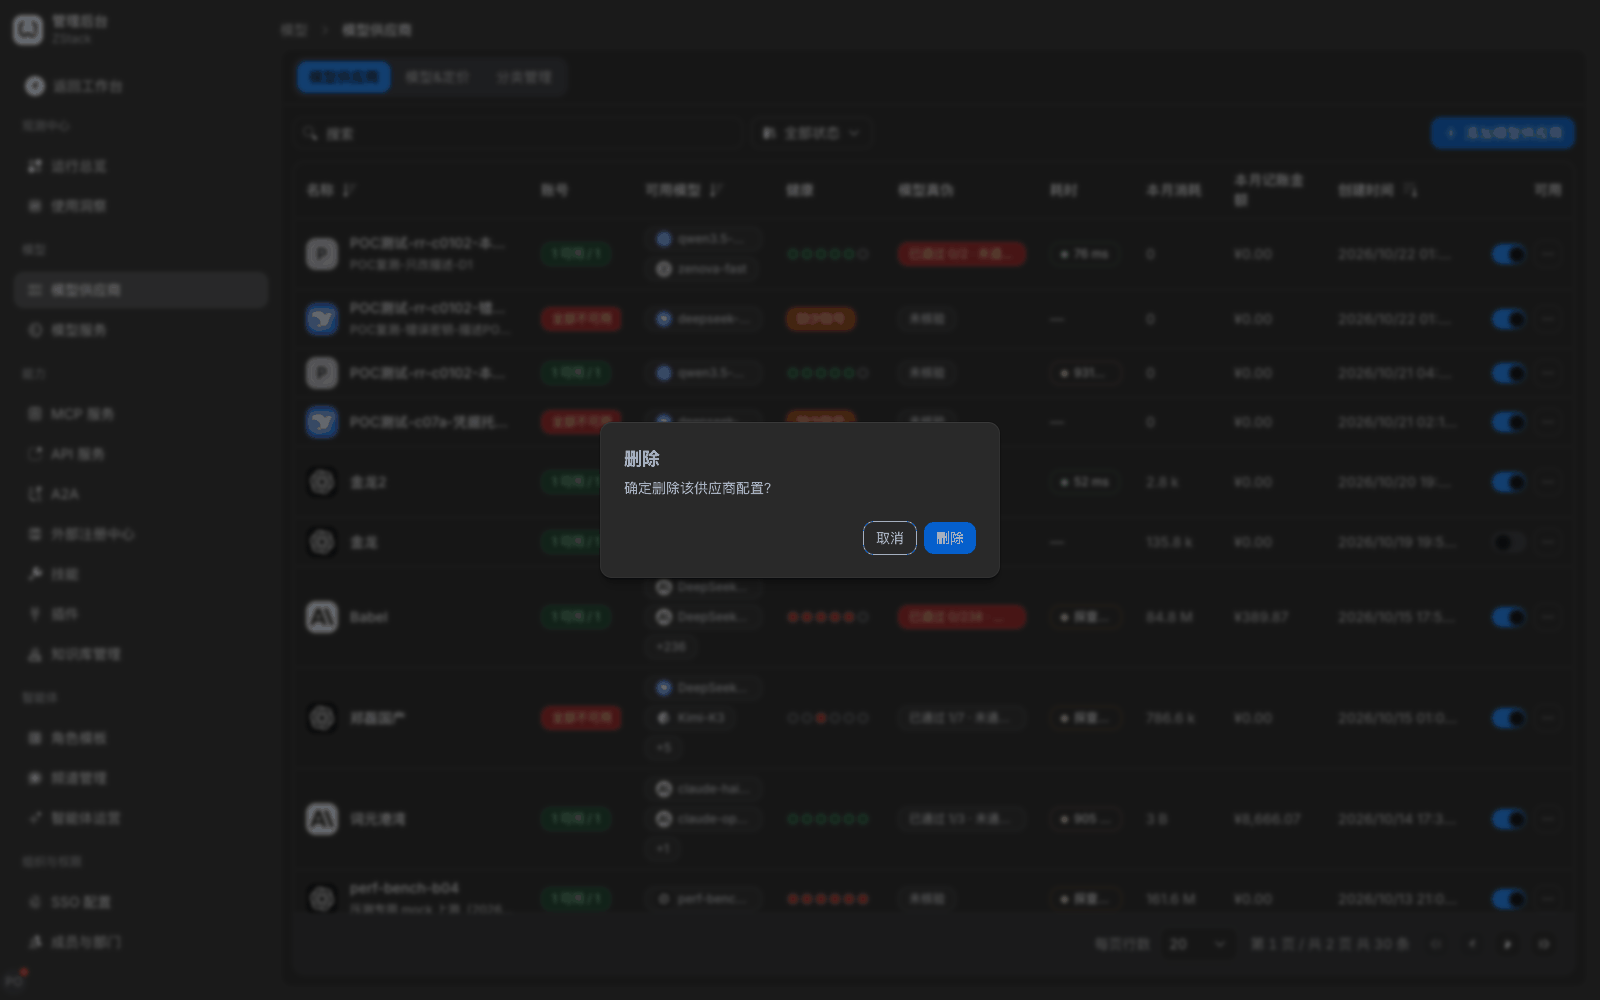
注意:删除确认框不一定列出全部引用关系(例如某个分组的可用范围与绑定的 API 密钥)。删除前请在「模型」与「模型分组」列表中核对该供应商的上游所属模型是否仍被使用,避免误删后相关模型不可用。删除不可撤销。
2.3 能力接入对象
与管理后台的模型对象并列的是能力接入对象。它们把模型之外的资源(工具、接口)接入平台,并对成员分发。以 MCP 服务为例,一个 MCP 服务至少包含以下几部分:
| 组成部分 | 说明 | 维护位置 |
|---|---|---|
| :-- | :-- | :-- |
| 工具清单 | 上游 MCP 服务声明的工具,可来自 OpenAPI 导入或直接对接 | MCP 服务详情 |
| 可用范围 | 哪些成员、部门或职能组能看到并连接本服务 | MCP 服务详情 |
| 连接凭据 | 成员获取连接配置后用于调用本服务的令牌 | 成员侧「获取连接配置」 |
| 调用情况 | 每次工具调用的发起人、工具名、结果与失败原因 | MCP 服务详情 › 调用情况 |
| 工具级权限 | 同一服务内按工具区分谁能调用,以流量规则表达 | 管理后台 › 流量 › 流量规则 |
工具级权限是「能力接入」与「角色」最容易混淆的一点:角色只控制管理后台中能查看和操作的对象,MCP 工具的调用权限在「流量规则」中按「具体能力 + 调用方 + 工具名」配置,不在角色里勾选。规则的动作选择「拒绝本次调用」即可收窄权限,例如只允许某个成员调用查询类工具、拒绝写类工具。
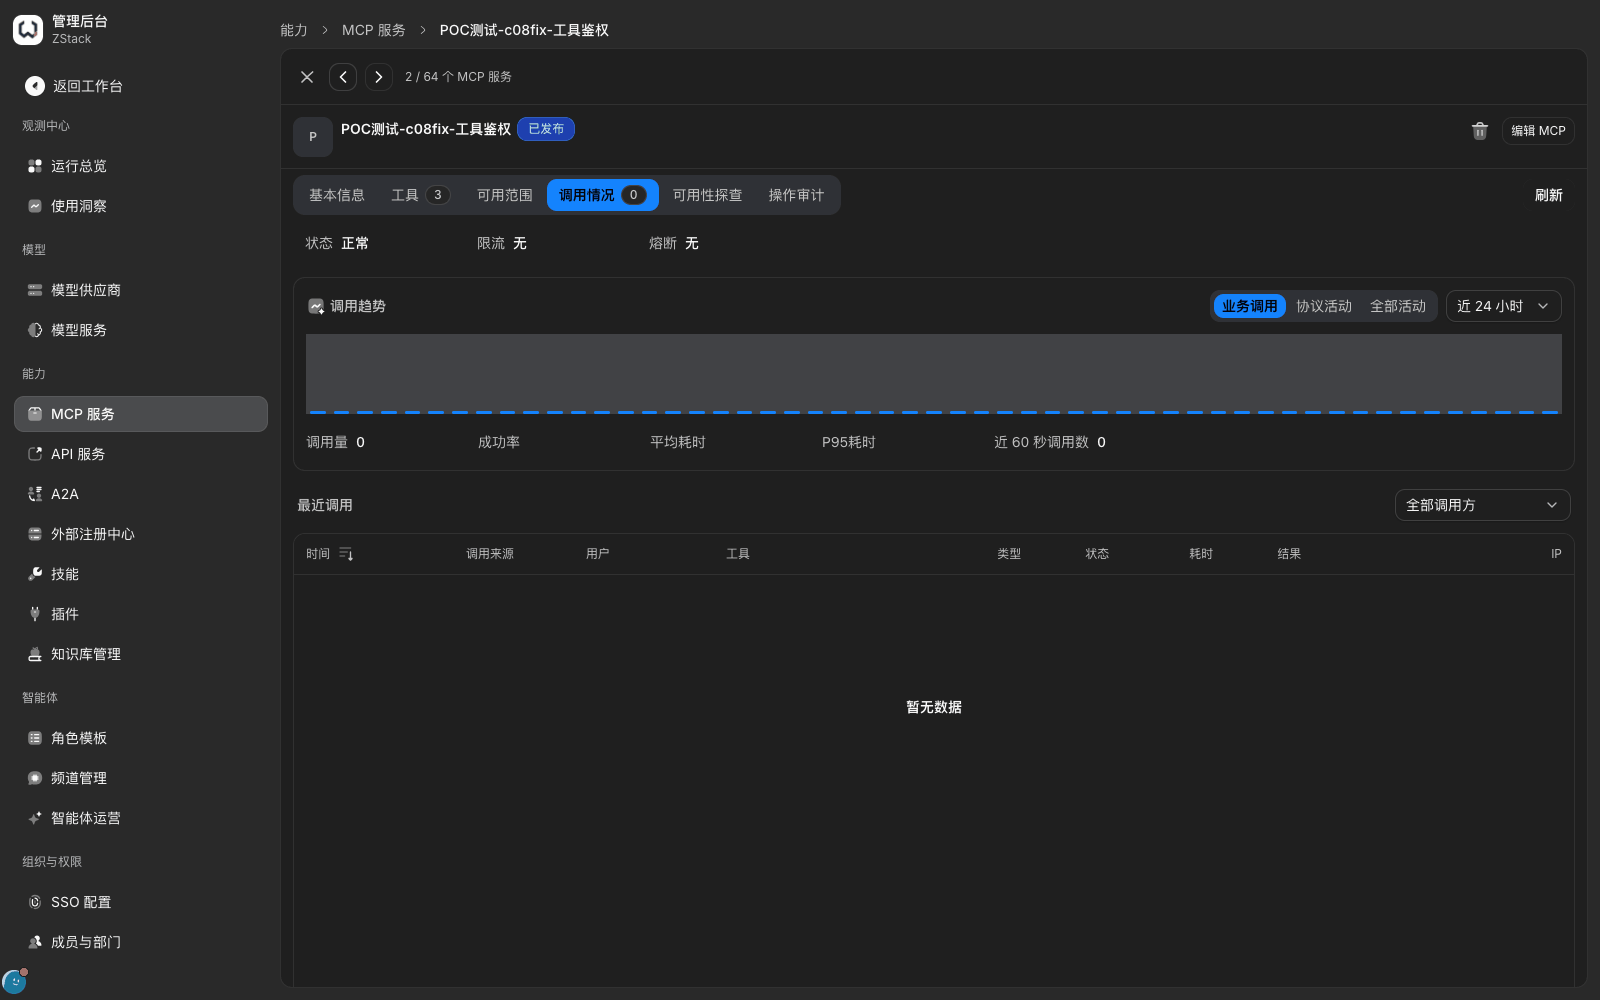
你会看到:被规则拒绝的工具调用出现在「调用情况」中,结果为失败,并给出原因代码(例如某个自定义的原因标识),而不是笼统的「未归类」。这便于区分「规则拒绝」与「工具本身报错」。
注意:可用范围决定「能不能连上这个服务」,流量规则决定「连上之后能调哪些工具」。两者都配置时,成员看到的服务不变,但被拒绝的工具会返回拒绝结果与原因。
其他能力接入类型(API 服务、外部智能体、技能、插件等)的对象形态与 MCP 服务一致:一个接入对象、一份可用范围、一套凭据、一份调用记录,配置入口在管理后台对应的菜单。各类能力的具体字段以当前界面为准,详见第 11 章、第 12 章。
2.4 流量与安全对象
| 对象 | 是什么 | 入口 |
|---|---|---|
| :-- | :-- | :-- |
| 流量规则 | 按条件匹配请求并执行动作:路由到指定目标、拒绝本次调用、限额、内容检测等 | 管理后台 › 流量 › 流量规则 |
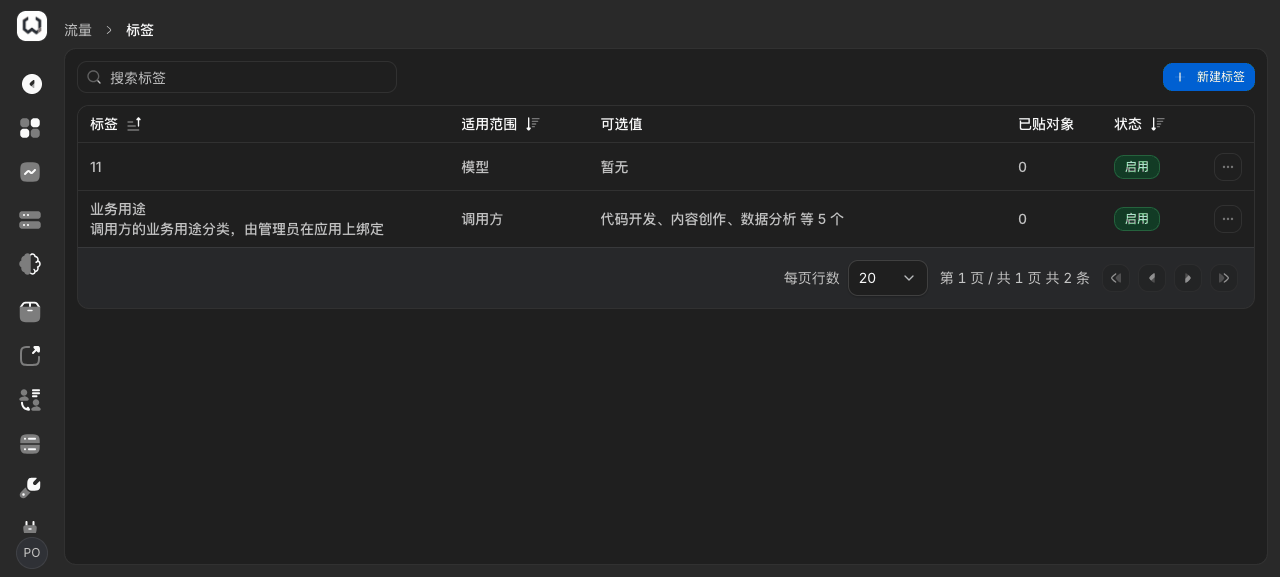
| 标签 | 贴在调用方或模型上的业务分类,供规则匹配与统计使用 | 管理后台 › 流量 › 标签 |
| 规则预览(确认变更) | 保存规则前显示的变更预览与命中顺序 | 流量规则编辑页 › 确认变更 |
| 护栏规则 | 内容检测与敏感数据识别的依据,由流量规则中的检测动作引用 | 管理后台 › 护栏 › 护栏规则 |
| 恶意库 | 本租户接入的恶意域名与 IP 名单,由流量规则中的恶意来源检查引用;不开启检查时不生效 | 管理后台 › 护栏 › 护栏规则 › 威胁情报 |
| 审批中心 | 密钥申请、重要配置变更的审批单 | 管理后台 › 护栏 › 审批中心 |
标签的适用范围目前只有「调用方」与「模型」两类:标签可以标在调用方上,也可以标在模型上,供规则按标签匹配、按标签归集用量。
规则保存前先预览:流量规则保存时会弹出「确认变更」,展示这次改动的字段差异与命中顺序。在预览中确认调用方显示为具体的人、规则名称保留原值后,再执行确认。命中顺序决定了规则的实际效果——排在前面的规则先匹配,命中「结束匹配」的规则后不再评估后续规则。
注意
- 规则里引用的是对象当前的名字与标识。改过对象名称后,回来看一眼已有规则的条件是否需要重选。
- 护栏规则本身只是检测依据,不引用就不会生效;执行点在流量规则的动作里。
2.5 组织与运行对象
| 对象 | 是什么 | 入口 |
|---|---|---|
| :-- | :-- | :-- |
| 租户 | 一套独立的组织、配置、数据与权限范围 | 平台管理后台 › 租户 |
| 部门 | 正式组织架构,可整体作为授权对象 | 管理后台 › 组织与权限 › 成员与部门 |
| 成员 | 可登录的个人账号,来源分为本地与外部 | 同上 |
| 职能组 | 跨部门的成员集合,用于跨部门授权 | 管理后台 › 组织与权限 › 职能组 |
| 角色 | 一组「对象 × 动作」权限;8 个内置角色,可新建自定义角色,经授予赋给成员或职能组,范围为全租户或某个部门 | 管理后台 › 组织与权限 › 角色管理 |
| 身份源 | SSO 接入来源:钉钉、飞书、企业微信、企业 IAM、LDAP、目录推送 | 管理后台 › 组织与权限 › SSO 配置 |
| 请求记录 | 每次网关调用的发起人、凭据、模型、用量、耗时与命中规则 | 管理后台 › 运行总览 › 请求 |
| 操作审计 | 谁在何时改了配置、执行了动作、登录了系统 | 管理后台 › 审计与合规 › 操作审计 |
| 运行状态 | 各依赖组件的探活时间线 | /platform-status |
组织对象在能力对象之前建好。组织就绪后,能力可以按部门或职能组整体授权,人员变动时只改组织关系,不动能力配置。
配置生效的时间关系(这些会影响「改完为什么不立刻看到效果」的判断):
| 事项 | 生效方式 |
|---|---|
| :-- | :-- |
| 模型、模型分组、可用范围、流量规则保存 | 保存后由控制面下发到网关节点,通常数十秒内生效,无需重启 |
| 新建 API 密钥 | 创建后立即可调用 |
| 移出可用范围、移出部门或职能组 | 成员侧视图随即变化;其原有密钥对该资源的调用在配置下发后被拒绝 |
| 停用账号、重置密码 | 该账号的登录会话与 API 密钥立即失效 |
| 角色的授予与撤销 | 被授予者的下一次请求即生效,无需重新登录 |
2.6 租户与平台两级边界
管理后台分为两级。登录账号的管理范围决定进入哪一级,两级显示的菜单不同。
| 租户管理后台 | 平台管理后台 | |
|---|---|---|
| :-- | :-- | :-- |
| 使用者 | 租户管理员及本租户各管理角色 | 平台管理员 |
| 管理对象 | 本租户的组织、模型、能力、流量、护栏、审计与系统设置 | 整个部署:租户、网关节点与入口、系统更新、备份恢复、部署配置、平台账号 |
| 影响范围 | 只影响本租户 | 影响全部租户 |
租户与平台之间是硬边界,不靠菜单隐藏实现:
- 租户管理员在地址栏直接打开平台页面,会被送回「运行总览」。
- 租户管理员调用平台接口,返回
403PERMISSION_DENIED。 - 平台范围的配置(例如部署配置、更新器状态)只在平台管理后台可见,租户侧看不到,也改不了。
你会看到:租户管理员打开平台页面时,页面约数秒后跳回「运行总览 › 总览」,侧栏不出现平台分组。这是一次完整的拒绝,而不是加载失败。
注意:平台范围内的「部署配置」依赖更新器组件。部署时未安装更新器时,该页面不可用,接口返回 503(updater_unavailable)。这属于平台管理员的维护工作,见第 23 章。
租户隔离
- 按凭据判定租户:网关根据 API 密钥确定调用所属租户,不信任客户端自行携带的租户或用户身份请求头。伪造这类请求头不会改变平台判定的租户与发起人。
- 数据与配置互不可见:租户之间的成员、模型、模型分组、API 密钥、规则、用量与请求记录互不可见;一个租户的密钥不能调用另一个租户的模型。
- 许可按租户生效:许可证由各租户的租户管理员在「全局设置 ›「授权许可」页签」中导入,只影响当前租户;平台控制台不管理许可证。
- 网关节点共享:同一部署下的网关节点接收同一份配置并共用一个入口。产品不提供把某些租户固定到某一组网关节点的分组能力。
适用场景:集团为下属单位分别开通租户,各单位自行维护组织与模型配置,只在平台层统一运维。开通第二个租户由平台管理员在平台管理后台完成,租户侧的界面与本章所述一致。
2.7 许可模块
功能分为基础功能与加购模块。许可证未包含某个加购模块时,对应菜单不显示,相关接口拒绝访问。
| 许可情况 | 「授权许可」页签显示 | 影响 |
|---|---|---|
| :-- | :-- | :-- |
| 未导入许可 | 「许可来源」显示为社区版(未导入许可) | 以社区版能力运行 |
| 已导入许可 | 显示许可来源、有效期与已开通模块 | 按许可包含的模块开放菜单与接口 |
查看当前许可:进入「管理后台 › 系统设置 › 全局设置 ›「授权许可」页签」。页面除许可状态外,还给出离线激活的三步流程:
- 导出授权请求(
.json)。 - 把请求文件发给供应商,换取签名后的许可文件。
- 导入
.lic文件完成激活。
这三步是离线完成的:导出与导入都在本地进行,激活不需要平台把部署信息回传给供应商,适用于内网隔离环境。
注意
- 许可与部署绑定。导出的授权请求包含该部署的绑定信息,因此开发、测试、生产各一套部署需要各自的许可文件,不能互相导入。
- 许可与 CPU 架构、操作系统无关,迁移主机不影响许可有效性。
- 菜单看不到时,先核对账号的管理范围与角色,再核对许可模块(见 1.2「菜单可见性」)。
能力说明
| 不提供的能力 | 替代做法 |
|---|---|
| :-- | :-- |
| 在同一部署内划分开发、测试、生产多套环境,环境间配置隔离与同步 | 按环境各部署一套,各自导入许可与配置;标签的用途是分类,不承担环境隔离(2.4) |
| 环境维度的标签或对象 | 标签的适用范围只有「调用方」与「模型」,可用业务线、用途等已有维度区分(2.4) |
| 删除前自动列出全部引用对象与受影响密钥数 | 删除供应商的确认框列出受影响的模型与阻止删除的引用;密钥的使用情况仍需手动核对:查模型分组列表确认,确认后再删除(2.2) |
| 租户管理员自助开通租户、查看或修改其他租户 | 租户开通与平台级配置由平台管理员在平台管理后台完成(2.6) |
| 把指定租户或路由固定到某一组网关节点 | 全部节点共用一份配置与一个入口,通过流量规则做业务分流(2.6、第 15 章) |
| 在线激活许可 | 使用离线三步流程:导出请求、换取签名许可、导入 .lic(2.7) |
---