36. 上线检查、稳定运行与管理交接
完整版章节。内容按 2026.10 主线代码核对;具体入口以当前许可、账号权限和交付环境为准。
本章内容:本章给出一份可以照着逐项确认的上线检查清单,说明试点转正式时需要确认哪些状态、稳定运行期按什么节奏巡检、出现异常时按什么顺序处置,以及管理交接时应交付哪些材料、怎样在平台内完成权限接管。读者是即将把平台从试点转入正式运行的管理员与项目负责人。
36.1 运行部署验收
适用场景:安装或升级完成后,在开放给成员之前先确认部署本身是健康的。
前提:平台管理员账号。
操作步骤
- 进入「平台控制台 › 系统维护 › 部署配置」,找到「最近一次验收」卡片。
- 点「立即验收」,等待「验收运行中…」结束。
- 查看汇总「通过 N/M,阻断 N,警告 N」,逐项展开阻断与警告项,按处理建议修正后重新验收。
- 在「运行监控 › 总览」确认网关节点、控制面进程与依赖都没有异常,「正在告警」中没有未处理的告警(第 33.1 节)。
你会看到:从未运行过时卡片显示「尚未运行过验收」;结果超过有效期时提示「验收结果已过期,请重新触发验收。」
注意:控制台无法打开时,部署管理员可在主机上执行 zenova doctor 做同类自检,执行 zenova status 查看各服务状态。有阻断项时不要开放给成员。
36.2 上线检查清单
适用场景:把访问入口开放给更大范围之前,逐项确认下表。每一项都能在产品界面中得到结论。
平台与授权
| 检查项 | 在哪确认 | 通过标准 |
|---|---|---|
| :-- | :-- | :-- |
| 部署健康 | 平台控制台 › 系统维护 › 部署配置 › 最近一次验收 | 无阻断项,警告项已评估 |
| 可选能力就绪 | 平台控制台 › 系统维护 › 系统更新 | 本次上线需要的能力(智能体运行环境、知识库、文档解析等)为「已启用」 |
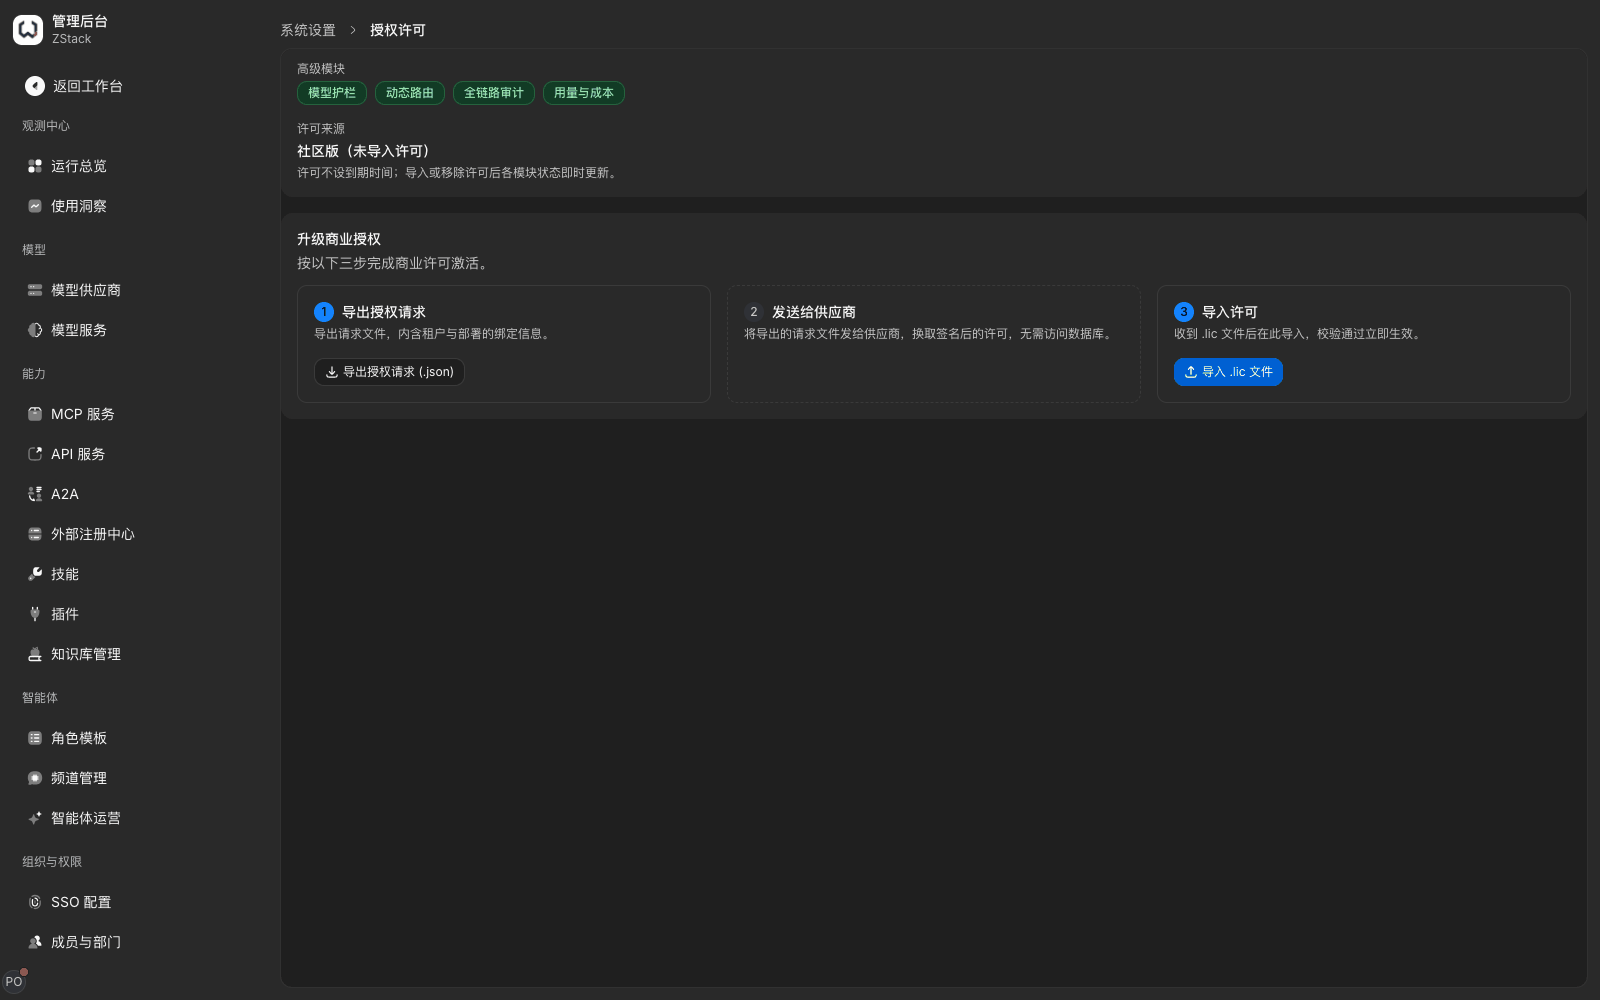
| 授权模块完整 | 管理后台 › 系统设置 › 全局设置 ›「授权许可」页签 | 「高级模块」区所需模块均已开通,授权状态为「授权有效」或符合预期的社区版 |
| 备份就绪 | 平台控制台 › 系统维护 › 备份与恢复 | 上线前已有一份成功的备份,且已在隔离环境演练过恢复 |
模型与能力
| 检查项 | 在哪确认 | 通过标准 |
|---|---|---|
| :-- | :-- | :-- |
| 模型供应商可用 | 管理后台 › 模型供应商 | 关键供应商健康状态正常,「可用性探查」近期有成功记录 |
| 模型分组已发布 | 管理后台 › 组织与权限 › 模型分组 | 面向试点的分组处于已发布状态,有近期成功调用 |
| 可用范围正确 | 模型分组详情 › 可用范围与配额 | 试点成员或部门在列表内,范围外账号确认不可见 |
| 配额与预算合理 | 同上 | 额度不为 0(额度 0 会阻断全部调用),周期符合预算 |
| 密钥与调用方就绪 | 模型分组 › API 密钥管理 | 试点密钥状态可用,接入配置已交付到调用方 |
| MCP 与 API 服务 | 管理后台 › 能力 | 已发布、可用范围正确,临时授权设置了截止日期 |
员工与智能体
| 检查项 | 在哪确认 | 通过标准 |
|---|---|---|
| :-- | :-- | :-- |
| 工作空间 | 管理后台 › 组织与权限 › 工作空间 | 试点工作空间的成员、角色与模型分组已配置 |
| 员工对话 | 成员账号登录工作台 › 新对话 | 能选到授权的模型或智能体并得到回复 |
| 文件与知识 | 工作台 › 文件、知识库 | 常用文件能上传、预览,知识库能检索到授权范围内的内容,范围外的不可见 |
| 智能体运行 | 管理后台 › 智能体 › 智能体运营 | 试点智能体服务状态正常,无「运行时落后」标记 |
| 工具审批 | 用试点智能体触发一次需审批的工具 | 审批请求按预期到达,批准与拒绝都得到正确结果 |
治理与观测
| 检查项 | 在哪确认 | 通过标准 |
|---|---|---|
| :-- | :-- | :-- |
| 流量规则已生效 | 管理后台 › 流量 › 流量规则 | 关键规则为启用状态,「确认并应用」已完成 |
| 护栏按需启用 | 管理后台 › 护栏 › 护栏规则 | 需要的检测类型已配置并绑定到流量规则;依赖全局默认模型的能力已配好模型 |
| 请求记录可查 | 管理后台 › 运行总览 › 请求 | 能按接入凭据筛出试点调用,状态与耗时正常 |
| 审计可用 | 管理后台 › 审计与合规 › 操作审计 | 近 24 小时有配置变更记录,完整性校验可执行 |
| 告警与通知就绪 | 管理后台 › 运行与排障 › 告警规则 | 关键规则已启用;订阅了「告警」的通知渠道已确认收到测试消息,页面顶部没有通知渠道提示;平台渠道覆盖一般告警、严重告警与紧急通知 |
| 文档入口可达 | 账号菜单 › 帮助 | 能打开产品文档 |
注意
- 清单中任何一项不通过,都不要扩大开放范围。先在小范围内修正并重新验证该项,再继续。
- 安全相关的检查不能只用管理员账号完成。至少用普通成员、业务管理人员与管理员三类账号,核对界面可见性与直接打开地址的结果。
- 同时用敏感数据、风险内容、无权限资源、无效参数与额度耗尽等场景各验证一次错误提示是否清晰。
36.3 稳定运行期的巡检节奏
适用场景:转入正式运行后,按固定节奏巡检,不需要持续盯着页面。
每日
- 平台状态页与「运行总览」的指标卡、请求列表,重点看成功率与失败原因分布。成功率下降时先看失败原因分项:属于上游故障还是调用方问题,处置方式完全不同。
- 「运行总览 › 告警」中正在发生的告警,以及平台控制台「运行监控 › 告警」中尚未认领的告警。
- 「智能体运营」中服务状态异常或有「最近错误」的智能体。
每周
- 用量与成本的趋势、消耗排行中的高消耗凭据与部门。某把密钥或某个部门的消耗异常增长时,先确认是业务增长还是密钥外泄(第 28 章)。
- 「使用洞察」中新出现的问题(第 31 章)。
- 告警规则的触发记录,评估是否需要调整阈值、统计窗口或持续时长。
按需
容量问题的处理顺序
- 选定同一时间范围,查看请求量、错误率、响应耗时与排队情况。
- 按模型、工作空间、接入凭据或智能体缩小影响范围。
- 打开代表性请求,区分是上游响应慢、工具执行慢、排队、治理处理,还是重复调用。
- 检查模型分组配额、API 密钥配额、流量保护与智能体运行状态。
- 一次只调整一类限制,记录原值与恢复值;用正常业务请求验证恢复,再观察同一时间窗口的变化。
「在线成员数」与「请求并发」是不同的限制:登录或会话问题检查成员会话状态;模型请求拥塞检查并发、排队与流量保护。
36.4 发现异常时的处置顺序
适用场景:收到告警或用户反馈后,需要有条理地止血、定位与修复。
- 先止血:确认影响面(哪些服务、哪些调用方、哪些智能体),必要时停用相关流量规则、密钥或智能体,而不是急着重启服务(第 33.10 节)。
- 再定位:在「运行总览 › 请求」按时间和调用方筛出失败请求,打开请求详情查看「路由与改写 › 命中记录」与错误码;智能体问题先看「智能体运营」中的最近错误与生命周期事件。
- 后修复:定位到具体对象(供应商账号、规则、配额、证书、智能体配置)后只改这一项,改完观察一轮真实流量。
- 留记录:把时间、对象、现象与处置写进变更记录;告警详情的「处理备注」中也记录一份(第 32.6 节)。
36.5 管理交接要交付什么
适用场景:项目交接或管理员更换时,准备交接材料。
除了账号本身,更需要交付的是「谁负责什么」和「出了问题怎么查」。
| 交接项 | 内容 |
|---|---|
| :-- | :-- |
| 账号与角色 | 平台管理员、租户管理员、安全管理员、审计员等各自的账号与责任人;临时账号已清理 |
| 授权与许可 | 许可来源、绑定方式、到期安排与模块清单 |
| 部署与依赖 | 部署方式、访问地址、数据依赖的提供方与维护方(第 33.6 节) |
| 模型接入清单 | 供应商、账号归属、模型、模型分组与可用范围 |
| 能力与智能体 | MCP 服务、API 服务、知识库、已发布智能体及其负责人、授权范围与工具审批设置 |
| 流量与安全策略 | 已启用的流量规则、护栏规则、限流阈值,以及配置理由 |
| 配额与预算 | 各服务、各部门的额度设置与调整流程 |
| 观测与告警 | 告警规则的接收人、通知渠道及其接收级别、紧急通知渠道与升级路径 |
| 日常运维 | 备份频率与转存位置、升级窗口、变更流程、回退手段、最近一次恢复演练结果 |
| 支持渠道 | 内部支持联系人与提交支持请求所需信息(第 37 章) |
注意:交接「已启用的策略」时要连同「为什么这样配」一起交接。只交阈值、不交理由,下一位管理员既不敢改也不敢删。
36.6 在平台内完成权限接管
适用场景:更换管理员或调整职责,需要确保接任人员拿到所需权限、原管理员的权限按时收回。
操作步骤
- 在「组织与权限 › 角色管理」打开与职责相符的角色,在「授予」页签中授予接任人员,范围与原管理员一致;平台管理员在「平台控制台 › 平台账号与登录 › 平台账号」中调整平台级账号。
- 让接任人员用自己的账号登录,核对可见菜单与资源范围,同时确认无关页面仍不可访问。
- 逐项确认模型、模型分组、API 密钥、MCP、智能体、护栏、告警、审计、备份与运行管理的负责人。
- 轮换由原管理员个人保管的凭据(上游供应商密钥、连接凭据、证书私钥等),并验证相关连接与调用仍可用。
- 由接任人员完成一次配置变更、一次异常定位与一次备份状态检查。
- 确认接管完成后,撤销原管理员不再需要的授予;如原管理员离职,在「成员与部门」中移至已离职。
- 在「操作审计」中核对授予、撤销与账号状态变更的记录。
注意:共享管理员账号会破坏审计归属,不应用于多人日常操作。由原管理员个人创建的智能体与 API 密钥,交接前确认新的负责人,避免账号停用后影响业务。
能力说明
| 不提供的能力 | 替代做法 |
|---|---|
| :-- | :-- |
| 容量规划工具与安装前的内核参数、操作系统发行版识别 | 安装前的磁盘空间检查会在空间不足时阻断安装;其余容量按试点期的实际用量估算后再决定扩容 |
| 定期配置巡检报告 | 用部署验收检查部署健康(见 36.1);规则侧用「验证规则」做单次模拟(第 34.4 节) |
| 一键导出运行状态总览 | 通过「运行总览」逐页查看,或用报表导出的调用与用量数据自行汇总(第 32.10 节) |
| 管理员账号的一键交接(资源批量转移) | 按 36.6 的步骤逐项确认负责人并调整角色,交接前确认个人创建的资源归属 |
---